ハッシュ化されたパスワードが流出したら?ふるさとチョイスの事例とパスキーの仕組み
ふるさとチョイスで、ハッシュ化されたパスワードを含む会員情報の流出が公表されました。
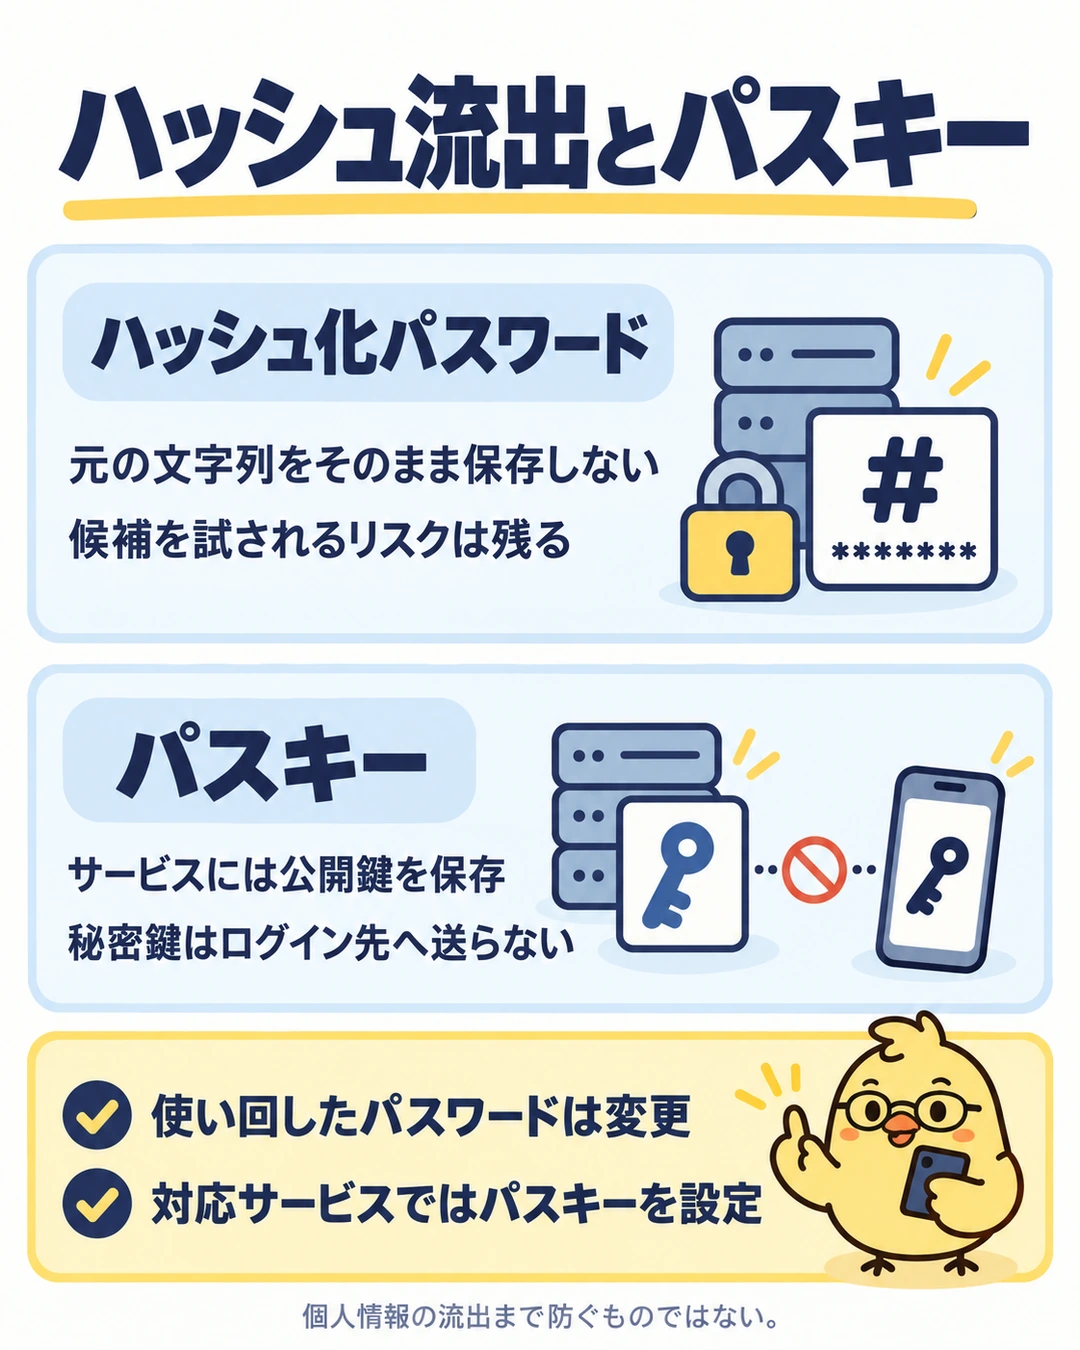
ハッシュ化された値は、入力したパスワードの文字列そのものとは異なります。
一般的なWebサイトでは、漏れたハッシュ値をそのままパスワード欄へ入れてログインできるわけではありません。
ただし、「ハッシュ化されていれば、パスワードを変えなくても安全」とは判断できません。
攻撃者がよくあるパスワードを試して元の文字列を突き止めることがあり、成功すると同じパスワードを使う別のサービスにも被害が広がります。
今回は保存方式の詳細が公表されていないため、解析の難しさや所要時間も分かりません。
- 同じパスワードを使う他のサービスを洗い出し、メールと金融口座から変更する。
- 変更や確認はメールのリンクから始めず、公式アプリやブックマークから行う。
- 対応サービスではパスキーを設定し、復旧方法と保存先も確認する。
ふるさとチョイスで流出した情報
運営会社のトラストバンクは2026年10月20日、不正アクセスによる445万4,097件の会員情報の流出を発表しました。
公表された項目は、氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額です。
同社は10月17日の不正アクセスを確認し、10月19日15時50分に関連サービスを停止しました。
10月20日の発表では再開時期は未定で、流出した項目や件数は調査によって変わる可能性があるとしています。
同じメールアドレスとパスワードを他のサービスでも使っている人には、他サービスのパスワード変更を求めています。
今回の発表には、ハッシュ化に使った方式、利用者ごとの追加データの有無、処理にかける計算量の説明はありません。
「何日あれば解読される」「被害の可能性はほぼない」といった数値や評価を、この発表だけから導くことはできません。
情報の基準日は2026年10月21日で、事案の内容は10月20日の公式発表に基づきます。
パスワードを保存せずに本人確認する仕組み
ハッシュ化は、入力したデータから、一定の規則で照合用の値を作る処理です。
同じ入力と同じ条件からは同じ値が得られますが、その値から元の入力へ戻すための復号用の鍵はありません。
鍵で元のデータに戻せる「暗号化」とは目的が異なります。
一般的なパスワード認証では、登録時に作ったハッシュ値などをサーバーへ保存します。
ログイン時は、入力されたパスワードを登録時と同じ条件で処理し、保存済みの値と照合します。
この方法なら、サービスは元のパスワードを読み出さなくても、入力が正しいかを判定できます。
ログイン時の照合
HTTPSで通信を保護して送る
登録時と同じ計算条件を使う
元の文字列を読み出す必要がない
ここで、通信の保護と保存時の保護を区別すると分かりやすくなります。
HTTPSは通信途中の盗み見などを防ぐ仕組みで、ハッシュ化はサーバーに保存する認証情報を守る仕組みです。
保存先がハッシュ化していても、一般的なパスワード認証では、ログイン先へ入力したパスワードを渡して照合してもらいます。
ハッシュ値の流出を放置できない理由
元に戻す代わりに候補を試すことができる
ハッシュ値から元へ戻す操作が難しくても、攻撃者は候補のパスワードを同じ方法で処理し、漏れた値と一致するかを試せます。
短い文字列、よく使われる単語、名前と誕生日の組み合わせなどは、ランダムで長い文字列より候補にされやすくなります。
漏れたデータを手元で照合するオフライン攻撃では、通常のログイン画面にある回数制限やアカウントロックで、候補の試行を止められません。
正規のログインに二段階認証を設定していても、それによって漏れたハッシュ値の解析自体が止まるわけではありません。
二段階認証は、解析されたパスワードによるログインを防ぐための別の備えです。
ソルトと計算量によって推測の負担が変わる
ソルトは、パスワードを処理するときに利用者ごとに加えるランダムなデータです。
利用者ごとに異なるソルトを使うと、同じパスワードを使っていても保存される値が変わり、攻撃者が作り置きした照合表をまとめて使いにくくなります。
ソルトは通常、ハッシュ値と一緒に保存されるもので、秘密の合言葉をもう一つ隠す仕組みではありません。
パスワード保存用の方式には、1回の候補を試す計算に時間やメモリを使わせるものもあります。
方式や設定が適切なら推測の負担を増やせますが、短く推測しやすいパスワードまで安全になるとは限りません。
「ハッシュ化済み」という一語だけでは、こうした防御の強さまでは分かりません。
使い回しが被害の範囲を広げる
ふるさと納税サイトと通販、メール、証券口座で同じパスワードを使っていると、どこか一つから元の文字列が判明した際に、別のサービスにも試されます。
メールアドレスとパスワードの組み合わせを使い回すパスワードリスト攻撃に備えるには、サービスごとに異なるパスワードを使う必要があります。
サービス名や末尾の数字だけを変える方法も、共通部分を推測されやすくします。
パスワード管理機能で、サービスごとに長いランダムな文字列を生成して保存する方が、規則を覚えて使い回すより管理しやすくなります。
実際に使っているパスワードを、真偽の分からない「漏えい確認サイト」へ入力して調べる必要はありません。
パスキーはログイン先に秘密を渡さず認証する
パスキーは、対になる「秘密鍵」と「公開鍵」を使う認証方法です。
サービス側から届く、その回限りの確認データに対して、端末やパスワード管理機能が秘密鍵を使って署名を作ります。
サービス側は公開鍵で署名の正しさを検証し、対応する秘密鍵を使えることを確かめます。
ログインのたびに使い回せるパスワードや秘密鍵を、ログイン先へ送って照合してもらう仕組みではありません。
顔認証、指紋認証、端末のPINなどは、手元で秘密鍵を使う許可に使われます。
パスキーの認証のために、指紋や顔の情報をログイン先のサービスへ送るわけでもありません。
公開鍵が流出しても、それだけで秘密鍵の代わりに署名してログインすることはできません。
パスキーは正規のサイトに結び付いているため、見た目を似せた別ドメインの偽サイトで、同じパスキーを使って認証させにくい特徴もあります。
パスワードに加えて数字の確認コードを入力する方式より、フィッシングへの耐性を高められます。
| 比較する点 | パスワード認証 | パスキー認証 |
|---|---|---|
| ログイン時の証明 | 入力した秘密の文字列を照合してもらう | 秘密鍵で作った、その認証用の署名を検証してもらう |
| サービス側の認証情報 | 適切な実装ならハッシュ値などを保存 | 公開鍵などを保存。秘密鍵はログイン先へ送らない |
| 別サービスへの使い回し | 利用者が同じ文字列を設定すると被害が広がる | サービスごとの鍵を使う |
| 残る注意点 | 使い回し、推測、偽サイトへの入力 | 端末や同期先の保護、復旧手段、残っているパスワード経路 |
ただし、パスキーは住所や電話番号など、サービス側にある個人情報の流出まで防ぐものではありません。
ログイン済みの端末やセッションを盗まれた場合、復旧手続きを悪用された場合なども別に対処が必要です。
パスキーを追加してもパスワードでログインできる経路が残るなら、そのパスワードも使い回さず、多要素認証などで保護します。
流出の知らせを受けたときの変更順序
同じパスワードを使っていた人は、元の文字列が判明したかどうかを待たず、他のサービスを変更します。
ふるさとチョイス自体の再設定は、安全性を確認したサービス再開後の公式案内に沿って進め、他のサービスの対処まで再開待ちにする必要はありません。
- メールと金融口座を先に守る。同じパスワードを使うメールは、他サービスの再設定にも使われます。メール、銀行、証券、決済、通販の順を目安に、被害が大きくなるものから変更します。
- 異なる長いパスワードへ変更する。管理機能で生成し、保存します。不審なログインや設定変更があれば、ログイン中の端末、復旧用の連絡先、身に覚えのない取引も確認します。
- 対応サービスでパスキーを設定する。ふるさとチョイスへの対応だけでなく、普段使うメールや金融サービスのセキュリティ設定を開きます。未対応なら、提供されている多要素認証を利用します。
- 紛失と機種変更に備える。パスキーの保存先、同期の有無、予備のログイン方法、復旧用連絡先を確認します。共有端末への登録を避け、新端末だけでログインできるまでは旧端末を初期化しません。
同じパスワードを使っていなくても、氏名や住所を使った本物らしい連絡には注意が必要です。
「流出対応」「寄附金の還付」「本人確認のやり直し」などと誘導されても、届いたメールやSMSから認証情報を入力せず、公式サイトやアプリから発表を開き直します。
パスキーには同期できるものと端末にひも付くものがあり、顔や指紋を新端末へ登録しただけでは引き継げない場合があります。
機種変更時の確認は、パスキーの移行とログイン復旧の手順で確認できます。
ハッシュ化されたパスワードの流出でよくある疑問
メールアドレスも変更しないといけない?
メールアドレスを変えることと、ログイン用パスワードを変えることは別です。
まず使い回したパスワードを変更し、メール自体のログインと復旧用連絡先を守ります。
流出した住所や氏名を使う連絡は、メールアドレスを変えただけでなくなるとは限りません。
すべてのパスワードを毎月変更した方がよい?
機械的に同じ周期で変えるより、サービスごとに異なる推測しにくいパスワードを使い、漏えいや使い回しが分かったときに変更することを優先します。
今回のように情報流出が公表された場合は、「定期変更は不要」という一般論を理由に、使い回したパスワードの変更を見送らないようにしましょう。
データ使用量に応じて料金が決まり、使いすぎた月でも上限が見えやすいのが強み。申し込み前に、専用ページ経由の特典を確認しておきましょう。
- 毎月のスマホ代を見直したい
- データ利用量が月によって変わる
- 楽天ポイントも活用したい
- 専用ページ経由で申し込む
- キャンペーン条件を確認する
- MNPの手続き期限に注意する
公式ページで条件を確認してから、そのまま申し込みできます。